A contagem regressiva está no fim. As instituições financeiras e demais organizações autorizadas a funcionar pelo Banco Central do Brasil têm até 31 de dezembro de 2026 para concluir a adequação à Resolução Conjunta nº 18, de 28 de novembro de 2025, que torna obrigatória a criação de uma política de qualidade das informações prestadas ao regulador. Aprovada em novembro de 2025 e em vigor desde 1º de janeiro de 2026, a norma tira a qualidade de dados do bastidor técnico e a leva para a alta administração — com uma consequência prática: boa parte do que precisa existir, com evidência, é entrega de TI e dados.
O que a norma exige
De acordo com o texto da resolução, as instituições devem implementar e manter uma política de qualidade das informações compatíveis com sua natureza, porte, complexidade, perfil de risco e modelo de negócio. Os pontos centrais são:
- Política formal em documento único, segregado das demais políticas institucionais (art. 8º), aprovada e revisada pelo conselho de administração — ou pela diretoria, quando não houver conselho — no mínimo uma vez por ano;
- Diretor responsável designado perante o Banco Central pelo cumprimento da norma; as responsabilidades do conselho e da diretoria não podem ser delegadas;
- 12 dimensões de qualidade da informação (art. 2º): acessibilidade, acurácia, adaptabilidade, clareza, comparabilidade, completude, confiabilidade, consistência, integridade, rastreabilidade, relevância e tempestividade;
- Requisitos mínimos de TI (art. 3º): arquitetura de dados e infraestrutura de TI adequadas à produção e à verificação das informações, inclusive em situações adversas ou de crise; instrumentos de validação prévia e de detecção e resolução tempestiva de erros; ferramentas e técnicas de gestão da informação automatizadas e integradas; documentação de todas as etapas de preparação, verificação e fornecimento, em ordem cronológica, com áreas e responsabilidades; dicionário de dados; informações auditáveis, com trilhas de verificação;
- Testes de qualidade antes do envio, incluindo os definidos pelo Banco Central, com reconciliação entre os dados reportados e os sistemas internos;
- Relatório semestral consolidado sobre os processos de qualidade, com irregularidades encontradas e medidas saneadoras, submetido ao conselho, ao comitê de auditoria e às auditorias interna, independente e cooperativa;
- Avaliação periódica pela auditoria interna e revisão periódica da própria política.
A documentação e o relatório semestral precisam ficar à disposição do Banco Central por no mínimo cinco anos (art. 11). O regulador pode ainda estabelecer testes específicos e níveis mínimos de qualidade, rejeitar informações enviadas e determinar a substituição de dados com irregularidades (art. 10), além de exigir comunicação de impropriedades não corrigidas até o envio (art. 9º). O prazo para os procedimentos de cumprimento é o do art. 12: 31 de dezembro de 2026. Para as prestadoras de serviços de ativos virtuais em regime de adequação da Lei nº 14.478/2022, valem os prazos da regulamentação específica.
O que TI e dados precisam entregar antes do prazo
Segundo o IT Forum, que traz a visão de executivas do setor sobre a implementação, o caminho técnico mais recomendado parte dos relatórios enviados ao Bacen e faz um mapeamento reverso, do dado bruto até o indicador final, identificando cada transformação e os pontos de vulnerabilidade pelo caminho. Na prática, a agenda de TI inclui:
- Linhagem e rastreabilidade: identificar a origem de cada informação, as transformações, os responsáveis pelas alterações e o uso nos relatórios regulatórios — especialmente em ambientes de sistemas legados, integrações complexas e múltiplas bases;
- Regras por dimensão de qualidade e evidências de aplicação: não basta afirmar que os controles existem; é preciso demonstrá-los com rastreamento de logs, dashboards de acompanhamento e relatórios de validação;
- Automação dos processos manuais: transformações feitas fora do sistema entre a extração do dado e o relatório final são, elas próprias, um risco operacional difícil de evidenciar;
- Dicionário de dados e documentação das etapas de preparação, verificação e fornecimento, com responsabilidades definidas;
- Trilhas de auditoria e reconciliação entre dados reportados e sistemas internos, com testes antes de cada envio;
- Plano de saneamento para as irregularidades apontadas, com prazos e plano de ação ao conselho quando o problema não for resolvido no prazo.
Como mapear toda a base é trabalhoso, a prática sugerida pelas especialistas ouvidas pelo IT Forum é começar pelas informações mais reportadas ao regulador e ampliar a cobertura progressivamente. Os sistemas que alimentam relatórios regulatórios, financeiros, contábeis e de risco tendem a ser os mais afetados.
O papel do CIO
A norma eleva a qualidade da informação ao nível estratégico e dá mais protagonismo — e mais responsabilidade — aos CIOs e líderes de tecnologia: a alta administração passa a demandar evidências concretas da qualidade das informações usadas internamente e reportadas ao regulador. Dois pontos de governança aparecem com força nas avaliações do setor:
- Quem responde e quem executa: na prática observada pelas especialistas ouvidas pelo IT Forum, a função de diretor responsável tem ficado com compliance ou risco, enquanto o CDO executa a governança de dados — a separação entre quem executa e quem valida é justamente o que a norma pede;
- Não é projeto com data de término: tratar a adequação como um esforço pontual até 31/12 tende a reproduzir os mesmos problemas depois do prazo; o que a resolução pede é a institucionalização da qualidade dos dados.
O ganho, quando o trabalho é bem-feito, vai além da conformidade: padronização de conceitos, controles mais fortes, redução de retrabalho e decisão baseada em dados confiáveis. Estimativa citada pelo IT Forum, baseada em artigo do pesquisador Thomas C. Redman publicado em 2017 na MIT Sloan Management Review, atribui à má qualidade de dados perdas de 15% a 25% da receita anual de uma empresa, entre retrabalho e decisões erradas.
Ressalvas
O prazo de 31/12/2026 é o marco regulatório para a conclusão dos procedimentos de adequação, não o fim das obrigações: a política passa a valer como exigência contínua, com revisões periódicas e relatórios semestrais. Este texto tem caráter informativo e não substitui a leitura do texto normativo nem a análise jurídica de cada instituição.
Fontes
- IT Forum — Bacen leva qualidade de dados à alta gestão; bancos têm até 31 de dezembro para se adequar (09/11/2026)
- Texto da norma — Resolução Conjunta nº 18, de 28 de novembro de 2025 (MF/CMN e Banco Central)
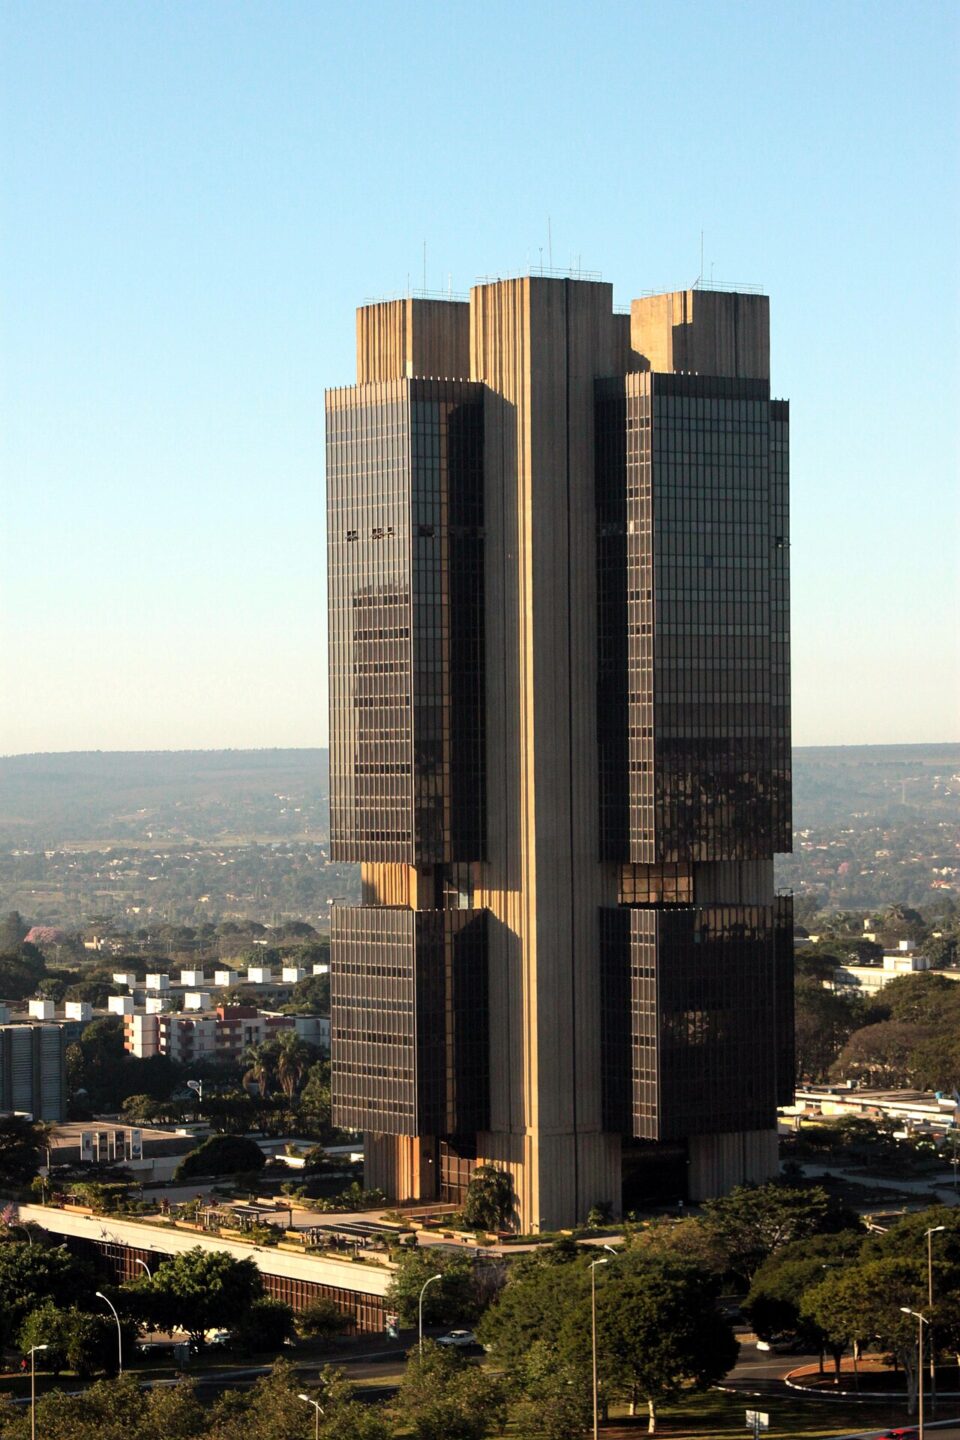
Imagem: Edifício-sede do Banco Central do Brasil, em Brasília. Foto: Banco Central do Brasil / Wikimedia Commons (CC BY 2.0).
