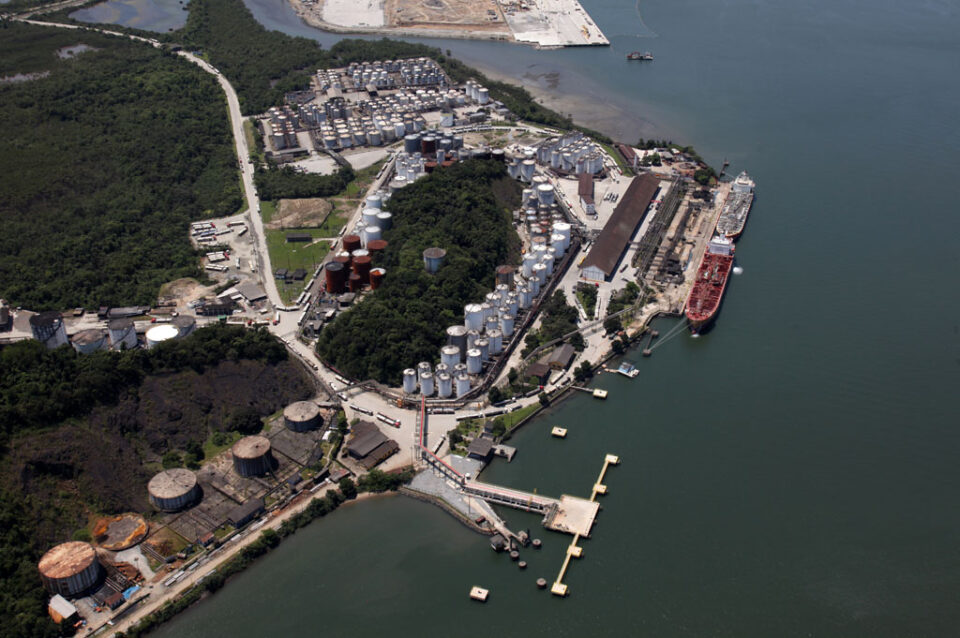
O Porto de Santos, maior complexo portuário do país, confirmou que sofreu um ataque hacker e reforçou seus protocolos de segurança após uma sequência de falhas nos sistemas operacionais da Autoridade Portuária de Santos (APS). Os problemas começaram na manhã de sexta-feira, 6 de novembro, quando uma interrupção no fornecimento de energia afetou os servidores da autoridade; a instabilidade voltou a atingir as plataformas dias depois. A Polícia Federal e a Autoridade Nacional de Proteção de Dados (ANPD) foram comunicadas.
O que foi afetado
A ocorrência comprometeu o funcionamento do site institucional, dos sistemas internos e das plataformas utilizadas por empresas e usuários do porto. Apesar das dificuldades nos sistemas digitais, a movimentação de navios e os acessos terrestres continuam funcionando. A APS reconhece, porém, que alguns serviços administrativos podem apresentar lentidão e atrasos, e adotou procedimentos de contingência, com parte das atividades administrativas passando a ser realizada por meios alternativos.
Resposta e recuperação
A Comissão Estadual de Segurança Pública nos Portos, Terminais e Vias Navegáveis (Cesportos) elevou o nível de proteção do complexo portuário para nível II, medida que amplia a fiscalização, reforça o controle de entrada e saída de pessoas e veículos e prevê inspeções mais rigorosas em áreas sensíveis — justamente para que a indisponibilidade dos sistemas não comprometa o controle de acesso ao complexo. A Guarda Portuária também foi reforçada.
Na recuperação das plataformas trabalham equipes de tecnologia da própria autoridade portuária, fornecedores terceirizados e especialistas do Serpro (Serviço Federal de Processamento de Dados).
Por que isso importa para a TI
O episódio é um estudo de caso de continuidade de operação crítica: a infraestrutura digital caiu, mas a operação portuária não parou — os controles migraram para procedimentos alternativos e a segurança física foi reforçada enquanto os sistemas não voltam. Para equipes de tecnologia, reforça três prioridades já conhecidas e nem sempre aplicadas: planos de contingência testados antes da crise, separação entre operação crítica e sistemas administrativos, e resposta a incidente com comunicação rápida às autoridades (no caso, PF e ANPD).
Ressalvas
Até a publicação da reportagem original, não havia informação sobre se houve acesso a dados no incidente. Não há, até o momento, identificação oficial de autoria do ataque. Este texto se baseia nas informações confirmadas pela própria Autoridade Portuária de Santos e será atualizado caso haja novos desdobramentos oficiais.
Fonte
- Convergência Digital — Santos, o maior porto do Brasil, sofre ataque hacker e fica sem sistemas de TI (10/11/2026)
Imagem: vista aérea do Porto de Santos. Foto: Agência CNT de Notícias / Wikimedia Commons (CC BY 2.0).
